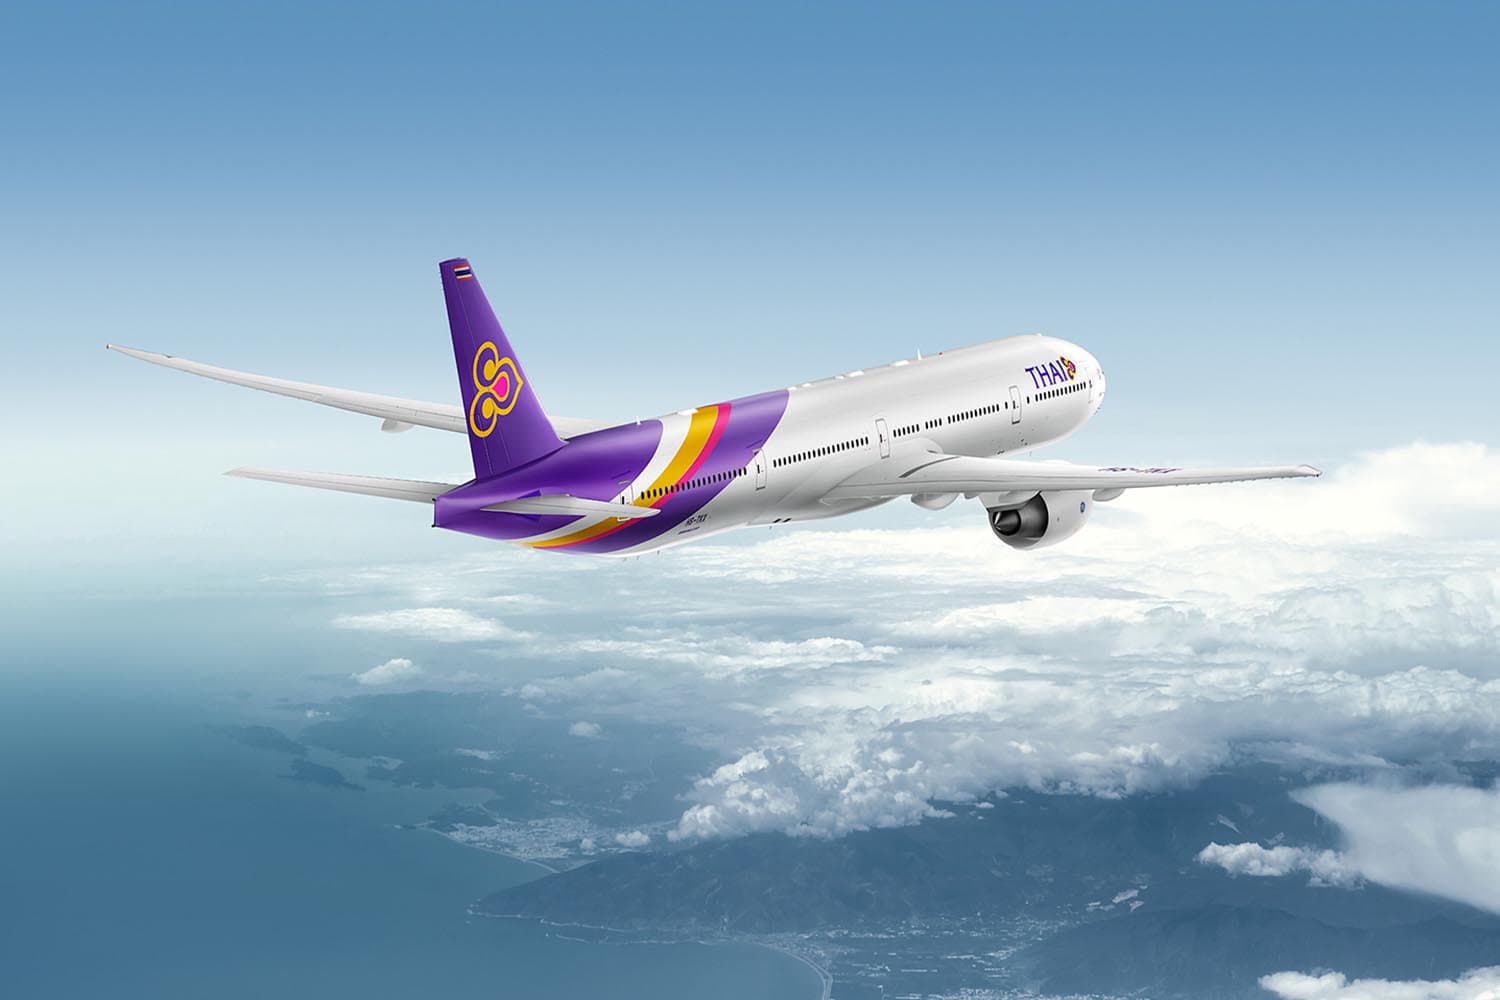
สถานการณ์ภัยคุกคามทางไซเบอร์กำลังกลายเป็นความเสี่ยงสำคัญที่ภาคธุรกิจและประชาชนต้องจับตา หลังบริษัท การบินไทย จำกัด (มหาชน) เปิดเผยว่าได้รับแจ้งเหตุจาก Amadeus IT Group S.A. ผู้ให้บริการระบบสำรองที่นั่งและบริการผู้โดยสารของการบินไทย กรณีมีบุคคลที่ไม่ได้รับอนุญาตเข้าถึงข้อมูลการสำรองที่นั่งของผู้โดยสารที่จัดเก็บอยู่ในระบบของ Amadeus ส่งผลให้ข้อมูลผู้โดยสารได้รับผลกระทบกว่า 60,000 รายการ
จากการตรวจสอบพบว่า มีข้อมูลผู้โดยสารประมาณ 60,529 รายการถูกเข้าถึงโดยไม่ได้รับอนุญาต ประกอบด้วยชื่อผู้โดยสาร หมายเลขอ้างอิงการสำรองที่นั่ง (PNR) วันที่เดินทาง เส้นทางบิน และชั้นบัตรโดยสาร ขณะเดียวกัน ยังมีข้อมูลผู้โดยสารอีกประมาณ 376 รายการ ที่อาจได้รับผลกระทบเพิ่มเติม โดยอาจครอบคลุมถึงอีเมล หมายเลขโทรศัพท์ หมายเลขหนังสือเดินทาง สัญชาติ หมายเลขสมาชิกสะสมไมล์ หมายเลขเที่ยวบิน หมายเลขบัตรโดยสาร และหมายเลขที่นั่ง
อย่างไรก็ตาม การบินไทยยืนยันว่า ข้อมูลหน้าบัตรเครดิตของผู้โดยสารยังคงได้รับการเก็บรักษาอย่างปลอดภัยและไม่ได้รับผลกระทบจากเหตุการณ์ดังกล่าว อีกทั้งเหตุการณ์นี้ไม่ส่งผลกระทบต่อระบบหรือการดำเนินงานของบริษัทแต่อย่างใด
ด้าน Amadeus ได้ดำเนินการยกเลิกบัญชีผู้ใช้งานที่ถูกนำไปใช้เข้าถึงระบบโดยไม่ได้รับอนุญาต พร้อมเปลี่ยนรหัสผ่านที่เกี่ยวข้อง และเพิ่มประสิทธิภาพระบบติดตามตรวจสอบและเฝ้าระวัง เพื่อป้องกันไม่ให้เกิดเหตุการณ์ลักษณะเดียวกันขึ้นอีก ขณะที่การบินไทยได้รายงานเหตุการณ์ต่อหน่วยงานที่เกี่ยวข้อง และอยู่ระหว่างตรวจสอบข้อมูลอย่างละเอียด ก่อนแจ้งผู้โดยสารที่ได้รับผลกระทบเป็นรายบุคคล
ขณะเดียวกัน ภาครัฐกำลังเร่งยกระดับมาตรการรับมือภัยไซเบอร์ หลังไชยชนก ชิดชอบ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม เปิดเผยว่า เตรียมหารือกับสภาความมั่นคงแห่งชาติ (สมช.) สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) บริษัท Apple รวมถึงภาคเอกชนด้านฮาร์ดแวร์และซอฟต์แวร์ เพื่อประเมินสถานการณ์และกำหนดแนวทางรับมือภัยคุกคามที่กำลังเกิดขึ้น
รมว. ดีอี ระบุว่า สถานการณ์ครั้งนี้มีความรุนแรงและเป็นเหตุการณ์ที่ไม่เคยเกิดขึ้นมาก่อน โดยบริษัท Apple ระบุว่า มีประเทศที่ได้รับผลกระทบมากกว่า 99 ประเทศ นอกจากนี้ ยังมีนักการเมืองและบุคคลสำคัญของไทยหลายรายที่ได้รับผลกระทบจากการถูกแฮ็กข้อมูล เช่นณัฐพงษ์ เรืองปัญญาวุฒิ หัวหน้าพรรคประชาชน, อภิสิทธิ์ เวชชาชีวะ หัวหน้าพรรคประชาธิปัตย์, เอกนัฏ พร้อมพันธุ์ รัฐมนตรีว่าการกระทรวงพลังงาน และเอกนิติ นิติทัณฑ์ประภาศ รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการคลัง
สำหรับแนวทางรับมือของประเทศไทย รมว. ดีอี ระบุว่า จะต้องรอรับฟังข้อมูลจากบริษัทที่มีความเชี่ยวชาญก่อนนำมาประกอบการจัดทำแผนระดับประเทศ โดยคาดว่าจะเห็นความชัดเจนภายในสัปดาห์หน้า พร้อมย้ำว่าภัยไซเบอร์ไม่ได้จำกัดอยู่เพียงอุตสาหกรรมใดอุตสาหกรรมหนึ่ง แต่เป็นความเสี่ยงที่ทั้งภาครัฐและเอกชนต้องเผชิญอย่างต่อเนื่อง
ส่วนความกังวลเกี่ยวกับความปลอดภัยของระบบธนาคาร รมว. ดีอี เปิดเผยว่า เป็นประเด็นที่นายกรัฐมนตรีให้ความสำคัญ โดยขณะนี้ภาคธนาคารทำงานร่วมกับ สกมช. และสามารถป้องกันภัยคุกคามได้ในเบื้องต้น แต่ยังไม่สามารถประมาทได้ เนื่องจากรูปแบบการโจมตีมีการเปลี่ยนแปลงอยู่ตลอดเวลา
นอกจากนี้ ยังมีการติดตามความเสี่ยงเกี่ยวกับข้อมูลสำคัญ โดยเฉพาะข้อมูลสุขภาพ เช่น ข้อมูลเลือด ซึ่งจากการตรวจสอบแหล่งข้อมูลที่เกิดเหตุในต่างประเทศ เบื้องต้นยังไม่พบว่าประเทศไทยได้รับผลกระทบในส่วนนี้
เหตุการณ์ที่เกิดขึ้นสะท้อนให้เห็นว่า ภัยไซเบอร์ไม่ได้เป็นเพียงปัญหาทางเทคนิคของฝ่ายไอทีอีกต่อไป แต่กำลังกลายเป็นความเสี่ยงทางธุรกิจที่อาจสร้างความเสียหายต่อข้อมูลส่วนบุคคล ความเชื่อมั่นของลูกค้า และชื่อเสียงขององค์กร แม้ระบบหลักของธุรกิจจะยังดำเนินงานได้ตามปกติ แต่ข้อมูลที่รั่วไหลออกไปอาจสร้างผลกระทบต่อผู้บริโภคในระยะยาว
โจทย์สำคัญจึงไม่ใช่เพียงการป้องกันไม่ให้ถูกโจมตี แต่รวมถึงความสามารถในการตรวจจับเหตุผิดปกติ การจำกัดความเสียหาย การแจ้งเตือนผู้ได้รับผลกระทบ และการรับผิดชอบต่อข้อมูลที่องค์กรถือครองอยู่ เพราะในโลกที่ธุรกรรมและบริการต่าง ๆ ย้ายเข้าสู่ระบบดิจิทัล ความปลอดภัยทางไซเบอร์กำลังกลายเป็นต้นทุนที่ทุกธุรกิจไม่อาจหลีกเลี่ยงได้