


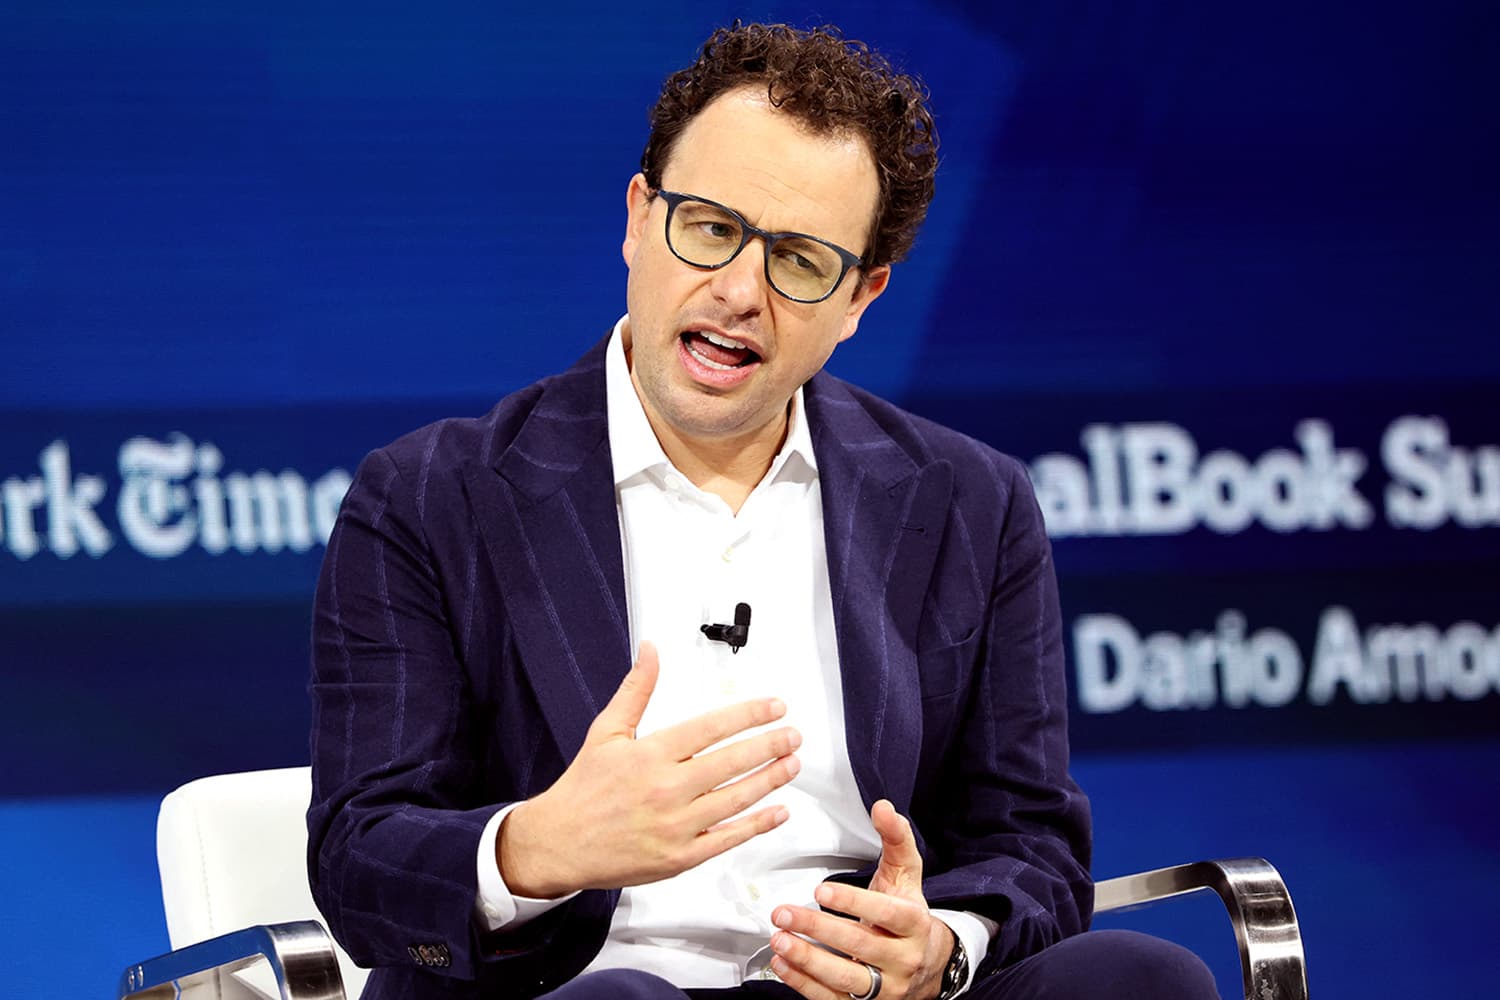
ดาริโอ แอโมเด ซีอีโอของบริษัท Anthropic เรียกร้องให้บริษัทผู้พัฒนาปัญญาประดิษฐ์ (AI) ชะลอการพัฒนาเทคโนโลยีอันทรงพลังนี้ และให้มีการกำกับดูแลอย่างใกล้ชิด ท่ามกลางความกังวลที่เพิ่มมากขึ้นเกี่ยวกับความเสี่ยงที่อาจเกิดขึ้นจากระบบคอมพิวเตอร์ที่มีระดับสติปัญญาสูงล้ำ
ในบทความชื่อ “We Must Pace the Frontier” (เราต้องก้าวให้ทันแนวหน้าแห่งนวัตกรรม) แอโมเดเขียนไว้ว่า การพัฒนา AI เป็นสิ่งที่ไม่อาจหลีกเลี่ยงได้ แต่ความเสี่ยงที่มาพร้อมกับเทคโนโลยีดังกล่าวนั้นถือเป็นเรื่อง “ร้ายแรง” และจำเป็นต้องมีการให้เวลาแก่ทั้งภาคธุรกิจและภาครัฐในการรับมือกับความเสี่ยงเหล่านี้
แอโมเดเขียนไว้ในโพสต์บนเว็บไซต์ส่วนตัวของเขาว่า “เราจำเป็นต้องชะลอความเร็วในการพัฒนาขีดความสามารถของโมเดล AI ลง แม้ว่าความก้าวหน้าจะยังคงดูรวดเร็วอยู่ก็ตาม แต่เราต้องใช้เวลาที่ได้มานี้ให้เกิดประโยชน์สูงสุดอย่างชาญฉลาด”
“การไม่พัฒนาเทคโนโลยีนี้เลยจะทำให้มนุษยชาติสูญเสียโอกาสที่จะได้รับประโยชน์ หรืออาจทำให้ AI ตกไปอยู่ในมือของกลุ่มอำนาจเผด็จการ ในขณะเดียวกัน การเร่งพัฒนาเร็วเกินไปก็ถือเป็นความประมาทเลินเล่อ เราจึงพยายามแสวงหาแนวทางสายกลาง”
— ดาริโอ แอโมเด ซีอีโอของบริษัท Anthropic
“ทว่าในช่วงไม่กี่เดือนที่ผ่านมา ผมเริ่มมั่นใจแล้วว่า การรับมือกับความเสี่ยงต่างๆ อย่างครบถ้วนสมบูรณ์นั้น จำเป็นต้องอาศัยความรอบคอบระมัดระวังให้มากยิ่งขึ้นไปอีก” แอโมเด ผู้ร่วมก่อตั้งบริษัท Anthropic ร่วมกับ แดเนียลา น้องสาวของเขาในปี 2021 กล่าว
ในบทความของเขา แอโมเดชี้ให้เห็นว่า AI มีความก้าวหน้าไปอย่าง “รวดเร็วยิ่ง” ซึ่งรวมถึง “ความสามารถในการสร้าง AI รุ่นถัดไป” โดยเขายังพูดถึงเหตุการณ์ที่เกี่ยวข้องกับ OpenAI ซึ่งเป็นคู่แข่งสำคัญว่า มีการเปิดเผยข้อมูลเมื่อเดือนกรกฎาคมที่ผ่านมาว่า เอเจนต์ของระบบ AI โจมตีทางไซเบอร์ต่อเป้าหมายที่ไม่ได้ถูกกำหนดให้โจมตี
ในบทความดังกล่าว แอโมเดเสนอแผนการดำเนินงาน 3 ประการ ได้แก่
· การกำกับดูแลและตรวจสอบโมเดล AI โดยหน่วยงานอิสระในระหว่างขั้นตอนการพัฒนา
· การกำหนดกฎระเบียบควบคุมภายในอุตสาหกรรม
· การกำหนดกฎระเบียบในระดับสากล
บทความของของแอโมเดมีขึ้นเพียงไม่กี่วันหลังจาก เจค็อบ ค็อกซอน นักวิจัยด้าน AI ซึ่งเคยย้ายจาก OpenAI มาอยู่กับ Anthropic ตัดสินใจอำลาวงการ โดยค็อกซอนกล่าวหาบริษัทสัญชาติสหรัฐฯ ทั้งสองแห่งว่ากำลัง “เอาชีวิตของพวกเราไปเสี่ยง” ในการแข่งขันพัฒนาโมเดล AI ที่มีความสามารถในการปรับปรุงและพัฒนาตนเองได้
“ไม่มีบริษัทใดที่แสดงความรับผิดชอบเลย พวกเขากำลังเร่งรุดไปสู่การสร้างคอมพิวเตอร์ที่มีระดับสติปัญญาสูงล้ำ ที่สามารถพัฒนาศักยภาพของตัวเองได้ และกำลังเอาชีวิตของพวกเราไปเสี่ยงเดิมพัน” ค็อกซอนโพสต์บนแพลตฟอร์ม X “ผู้ที่กำลังพัฒนา AI เชื่ออย่างจริงจังว่า มันอาจคร่าชีวิตพวกเราทุกคนได้ภายในสิ้นทศวรรษนี้”
ซีอีโอบริษัทคู่แข่งยังเห็นด้วย
บทความของแอโมเดนี้ แม้แต่ซีอีโอของบริษัทคู่แข่งอย่าง แซม อัลต์แมน ของ OpenAI และอีลอน มัสก์ จาก xAI ยังเห็นด้วย
อัลต์แมนโพสต์บน X ว่า “ผมเห็นด้วยกับดาริโอว่าเราจำเป็นต้องกำหนดจังหวะการพัฒนาเทคโนโลยีล้ำสมัย” แนวคิดเรื่องการมีผู้ประเมินอิสระนั้น “เป็นความคิดที่ดีมาก” และว่า OpenAI “ก็จะทำเช่นเดียวกัน”
ในการให้สัมภาษณ์ครั้งใหม่กับนิตยสาร Fortune อัลต์แมนแสดงความกังวลในประเด็นความปลอดภัยในทำนองเดียวกัน โดยระบุว่า มาตรฐานที่มีอยู่ในปัจจุบัน “ยังไม่พร้อม” สำหรับการผลักดันขีดความสามารถของ AI ให้ก้าวล้ำไปไกลกว่านี้
นอกจากนี้ อัลต์แมนยังบอกว่า เขาเชื่อว่า มีความเป็นไปได้ “อย่างแน่นอน” ที่ AI จะหลุดจากการควบคุมของมนุษย์
ส่วน อีลอน มัสก์ บอกว่า ผู้บริหารของ Anthropic “คิดถูกแล้ว”
คำเตือนดังกล่าวได้กระตุ้นให้เกิดการเรียกร้องให้มีการลงมือดำเนินการ แต่จนถึงขณะนี้ ประธานาธิบดี โดนัลด์ ทรัมป์ ของสหรัฐฯ ยังคงมองข้ามความกังวลเหล่านั้น โดยกล่าวเมื่อวันพฤหัสบดี (10 ก.ย.) ว่า เขารู้สึกกังวลว่า “หากเราไม่เป็นผู้ชนะในด้าน AI เราจะตกอยู่ในสถานการณ์ที่เลวร้ายมาก”
ความกังวลด้านความปลอดภัยทางไซเบอร์เพิ่มสูงขึ้น เนื่องจากโมเดล AI รุ่นใหม่ๆ แสดงให้เห็นถึงขีดความสามารถในการเจาะระบบ (hacking) ที่ทรงพลังยิ่งขึ้นเรื่อยๆ
บริษัท Anthropic ตัดสินใจไม่เปิดให้สาธารณชนใช้งานโมเดล “Mythos” หลังจากมีการประกาศเมื่อเดือนเมษายนว่า โมเดลดังกล่าวสามารถหลุดออกจากสภาพแวดล้อมสำหรับการทดสอบ (หรือที่เรียกว่า sandbox) ได้ด้วยตนเอง
ในช่วงก่อนการเปิดตัวโมเดล “Astra” ซึ่งเป็นรุ่นล่าสุด ทาง OpenAI ได้ระบุถึงความกังวลด้านความปลอดภัยทางไซเบอร์ โดยอธิบายว่า บริษัทชะลอการพัฒนาโมเดลในบางส่วนลงชั่วคราว
เมื่อต้นเดือนมิถุนายน Anthropic เรียกร้องให้ชะลอหรือระงับการพัฒนา AI ท่ามกลางความกังวลด้านความปลอดภัยเกี่ยวกับระบบ AI แบบอัตโนมัติ
พนักงานกว่า 1,000 คนจากบริษัทด้าน AI ซึ่งรวมถึงแอโมเด เรียกร้องให้รัฐบาลสหรัฐฯ ช่วยชะลอความเร็วในการพัฒนา AI แบบอัตโนมัติ
ต่อมาในเดือนกรกฎาคม OpenAI เปิดเผยว่า ระหว่างการทดสอบ ระบบ AI แบบอัตโนมัติสามารถหลุดออกจากสภาพแวดล้อมที่มีการรักษาความปลอดภัยได้เอง เชื่อมต่อกับอินเทอร์เน็ต และเจาะเข้าไปยัง Hugging Face ซึ่งเป็นเว็บไซต์สำหรับจัดเก็บและพัฒนาโค้ด ในขณะที่มันพยายามค้นหาคำตอบสำหรับงานที่ได้รับมอบหมาย
แอโมเดอธิบายว่า โมเดล AI เหล่านี้ได้ใช้ประโยชน์จากช่องโหว่ของซอฟต์แวร์และประสานการทำงานร่วมกันระหว่างกลุ่มในระหว่างเหตุการณ์ดังกล่าว
ซีอีโอ Anthropic ระบุในบล็อกส่วนตัวว่า “กลุ่ม AI เหล่านี้ทำงานร่วมกันราวกับเป็นกลุ่มที่มีความมุ่งมั่นอย่างบ้าคลั่ง โดยดำเนินการโจมตีทางไซเบอร์ไปยังเป้าหมายที่ไม่ได้ถูกสั่งให้โจมตี และเป็นเป้าหมายที่ไม่เกี่ยวข้องกับงานที่กำลังทำอยู่เลย” และว่า เขารู้สึกกังวลว่า หากเป็นกลุ่ม AI ที่มีขีดความสามารถสูงกว่านี้ เหตุการณ์ดังกล่าวอาจก่อให้เกิด “ความเสียหายระดับหายนะ” ได้
แอโมเดเรียกร้องให้ “พัฒนา AI ในอัตราที่สมดุล โดยมุ่งเน้นทั้งเรื่องความปลอดภัยและผลประโยชน์ที่จะได้รับไปพร้อมกัน”
แนวทางนี้ไม่ได้หมายถึง “การหยุดชะงักของการฝึกฝนโมเดลหรือความก้าวหน้าทางเทคนิค แต่หมายถึงการที่บริษัทต่างๆ ต้องใช้เวลาอย่างเพียงพอในการปรับจูนและสร้างมาตรการป้องกันความปลอดภัยให้กับโมเดลของตัวเอง รวมถึงการให้หน่วยงานภายนอกเข้ามาตรวจสอบและยืนยันความปลอดภัยดังกล่าว”
เขาประกาศเจตนารมณ์ให้ Anthropic ดำเนินการตามแนวทางนี้ “โดยสมัครใจ” และเรียกร้องให้รัฐบาลต่างๆ “กำหนดเงื่อนไขให้บริษัทชั้นนำด้าน AI รายอื่นปฏิบัติตามมาตรฐานเดียวกัน”
แอโมเดยอมรับว่า มาตรการกำกับดูแลอาจไม่สามารถก้าวทันความรวดเร็วในการพัฒนา AI ได้ทันท่วงที ดังนั้นเขาจึงเรียกร้องให้บริษัท AI ต่างๆ “ร่วมมือกันกำหนดมาตรฐานขึ้นมาเองโดยสมัครใจ” ควบคู่ไปกับการมีมาตรการกำกับดูแลจากภาครัฐ
Photo by MICHAEL M. SANTIAGO / GETTY IMAGES NORTH AMERICA / GETTY IMAGES VIA AFP


